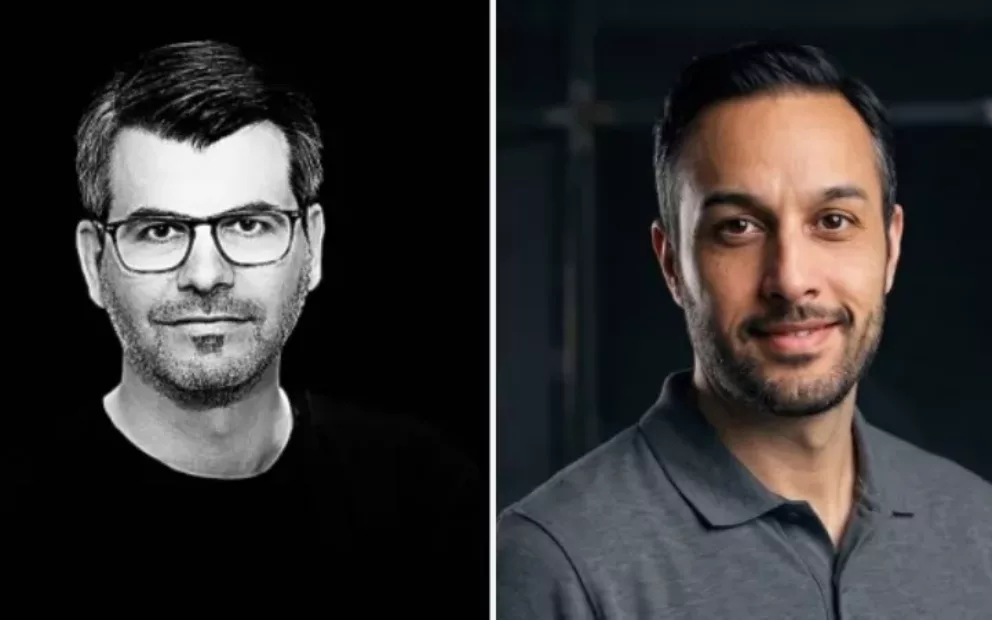
Rouven Morato und Ramin Mirza gründen KI-Firma für den Mittelstand
Die Ex-SAP-Manager Rouven Morato und Ramin Mirza haben sich zusammengetan, um eine KI-Firma für den Mittelstand aufzubauen.

Redaktion
IT-OnlineMagazin

Veröffentlicht
07. September 2015
Lesezeit
4 Minuten
Redaktion
IT-OnlineMagazin

Welchen Gefahren und Risiken sind SAP-Anwenderunternehmen ausgesetzt? Wo sind Angriffspunkte oder Schwachstellen und wie kann man die Unternehmenswerte schützen? Unsere SAP-Security Umfrage hat gezeigt: In Unternehmen steigt das Bewusstsein für SAP-Sicherheit, doch die Investitionen und Bemühungen der Verantwortlichen sind oft noch nicht gleichermaßen mitgestiegen. Was können IT-Verantwortliche und Entscheider tun?
Das SAP News Center stellt in einer Themenreihe zum Thema „Security“ fest: „IT-Sicherheit ist in den wenigsten Unternehmen Chefsache“. Jedes dritte Unternehmen soll demnach und nach einer KPMG-Studie von Cyberkriminalität betroffen sein. Der durchschnittliche Schaden betrage 150.000 Euro, geben die Studienergebnisse Auskunft. Die Dunkelziffer dürfte höher liegen, weil Unternehmen erfolgreiche Angriffe oder den Verlust von schützenswerten Informationen ungern zugeben – oder es noch gar nicht gemerkt haben.
SAP selbst legt im Unternehmen auf drei Komponenten wert: Prävention, Detektion und Reaktion. Im Bereich „Prävention“ hat das Unternehmen eine interessante Initiative gestartet, um die Sensibilität im gesamten Unternehmen und auf allen Ebenen zu steigern: Die Initiative „Human Firewall“ setzt auf regelmäßige Pflichtschulungen, Bewusstseinsschärfung für Gefahren und die Selbstverpflichtung, wachsam zu sein. Vielleicht ist das eine Anregung für andere Unternehmen.
 Das SAP News Center berichtet auch über Beobachtungen des Cyber Allianz Zentrums Bayern, wonach heutige Angriffe das Ziel haben, eine Schadsoftware im System zu platzieren, während man früher versucht hat Mitarbeiter in Unternehmen einzuschleusen. Um ins System zu kommen, werden oft vielfältige Angriffsvektoren kombiniert, beispielsweise Phishing, USB-Sticks von Mitarbeitern oder Externen oder die Nutzung bekannter Sicherheitslücken, sobald sie veröffentlicht werden.
Unsere Umfrage in den Anwenderunternehmen hatte ergeben, dass SAP-Sicherheitspatches mit hoher zeitlicher Verzögerung in den SAP-Systemen eingespielt werden – nur 30 Prozent der Unternehmen schaffte das innerhalb eines Monats nach Veröffentlichung. Hat man unbefugten Zugriff, kann man oft ungehindert sabotieren, manipulieren, spionieren oder betrügerische Transaktionen ausführen.
Für SAP-Systeme sind unterschiedlichste Präventivmaßnahmen möglich, beispielsweise: Das SAP Identity Management (SAP IDM) verwaltet Benutzer und Berechtigungen in den unterschiedlichen Systemen, sorgt für Nachvollziehbarkeit der durchgeführten Tätigkeiten und für zentrale Freigabe oder Sperrung. Single Sign On sorgt dafür, dass sich Benutzer nur ein Passwort merken müssen (und sich nicht irgendwo die vielfältigen Passworte unsicher notieren) und der Zugang zu anderen Systemen automatisch erteilt wird, sofern man berechtigt ist. SAP Access Control verhindert, dass Mitarbeiter Kombination von Zugriffsberechtigungen besitzen und ohne Vier-Augen-Prinzip Transaktionen auslösen könnten, zu denen sie nicht berechtigt sind. SAP Code Vulnerability Analyser (SAP CVA) untersucht ABAP Code auf Fehler und Sicherheitslücken, die oft von Hackern genutzt werden. SAP Enterprise Threat Detection (SAP ETD) erkennt ungewöhnliche Aktivitäten in den SAP-Systemen und Anwendungen, die beispielsweise durch Angriffe von außen oder innen ausgelöst werden könnten. Durch Echtzeit Log-File-Analysen soll es möglich sein, Transaktionen zu unterbinden bevor der Schadenfall eintritt.
Welche Maßnahmen in den Unternehmen tatsächlich getroffen werden, zeigen ebenfalls die Ergebnisse unserer Umfrage:

Umfrageergebnisse: Diese Aktivitäten führen SAP Anwenderunternehmen zur Verbesserung der SAP Sicherheit durch
IT-Sicherheitsexpertin Claudia Eckert vom Fraunhofer-Institut für Angewandte und Integrierte Sicherheit (AISEC) gibt in der Artikelreihe des SAP News Centers Tipps zur Verbesserung der SAP-Sicherheit. Wie so oft ist es nicht mit Einzelmaßnahmen getan, sondern sie empfiehlt das Zusammenspiel vielschichtiger Maßnahmen:
Neben einer Analyse potenzielle Schwachpunkte und Angriffsziele, der Entwicklung einer Sicherheitsstrategie und eines Notfallplans, plädiert sie für die Prüfung von Vorgaben, die Schulung von Mitarbeitern und besonders der Administratoren in Bezug auf Hackermethoden und Tools. Auch das Prüfen und Aufräumen der erteilten Berechtigungen, einen geregelten Umgang mit mobilen Endgeräten, die zentrale Überwachung, die Einbindung externer Sicherheitsexperten und die Überprüfung der Kunden und Lieferanten mit Zugang zu den eigenen IT-Systemen empfiehlt sie.
Weiterführende Informationen:
Aufzeichnung SAP-Webinar: „Datenmissbrauch am Arbeitsplatz vorbeugen“
Diesen Beitrag teilen




Die Ex-SAP-Manager Rouven Morato und Ramin Mirza haben sich zusammengetan, um eine KI-Firma für den Mittelstand aufzubauen.
Redaktion
IT-OnlineMagazin
In unserer Interview-Serie erklärt Dr. Michael Fuchs (dr. Fuchs Personalberatung), welche Rollen im SAP-Kosmos aktuell besonders gefragt sind und womit SAP-Experten in Zeiten von KI punkten können.
Redaktion
IT-OnlineMagazin

Vom 21. bis 24. September 2026 berichten auf der 25. IT-OnlineKonferenz wieder zahlreiche SAP-Anwenderunternehmen über ihre Transformationsprojekte.
Redaktion
IT-OnlineMagazin