NIS2 trifft SAP-Transformation: Security by Design bei den Stadtwerken München
Veröffentlicht
05. November 2026
Lesezeit
6 Minuten
Redaktion
IT-OnlineMagazin
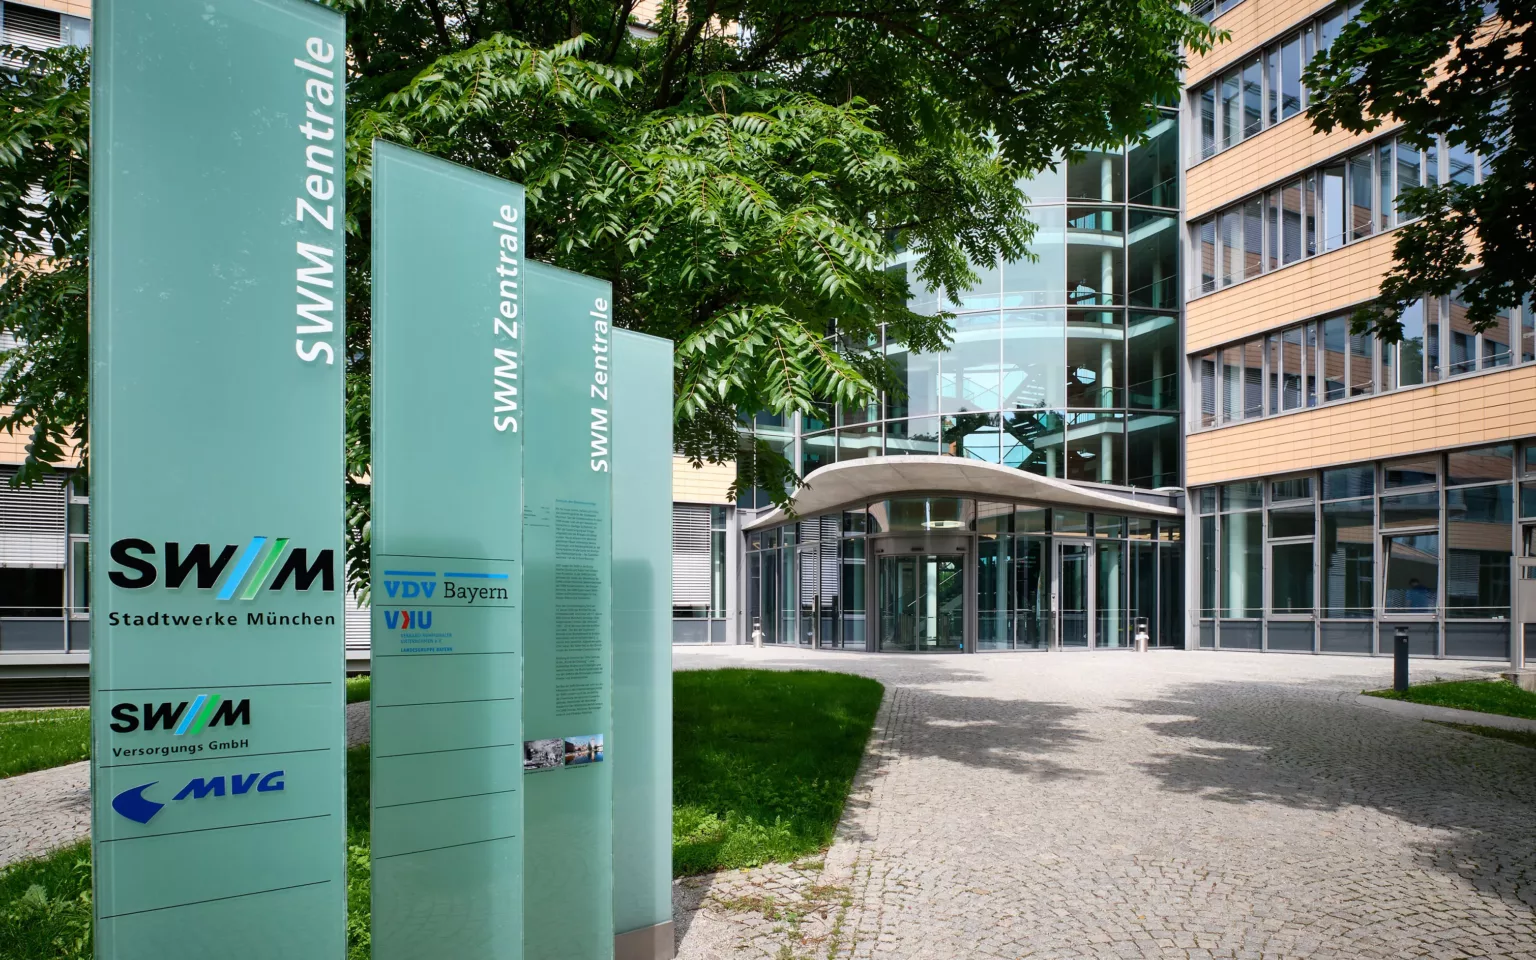
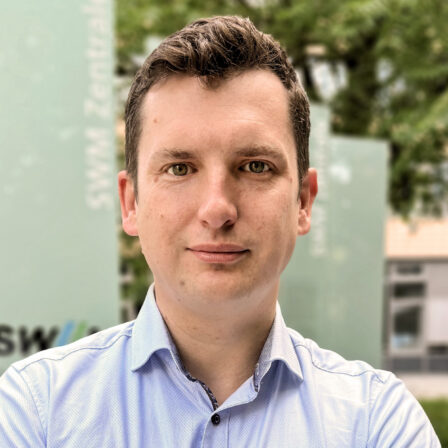
Foto: Matthias Rothe/SWM
Für Betreiber kritischer Infrastruktur ist SAP-Sicherheit längst Pflichtprogramm. Mit NIS2 steigen die regulatorischen Anforderungen weiter, während viele Unternehmen gleichzeitig ihre SAP-Landschaft auf S/4HANA umbauen. Die Stadtwerke München (SWM) nutzen ihre Transformation, um das Sicherheitsniveau strukturell anzuheben. Gemeinsam mit dem SAP-Partner itesys verankern sie Security by Design in jeder Projektwelle und folgen dabei dem Grundsatz „erst wirksam, dann perfekt“. Wie das Projektteam konkret vorgeht und welche Erfahrungen andere Unternehmen für sich nutzen können:
SAP als Baustein der Versorgungssicherheit
Die Stadtwerke München (SWM) sorgen jeden Tag dafür, dass die bayerische Landeshauptstadt funktioniert. Ihr Leistungsspektrum reicht von der Strom-, Wärme- und Trinkwasserversorgung über Energie- und Glasfasernetze bis zum öffentlichen Nahverkehr und den Münchner Bädern. „Wenn unsere Systeme ausfallen, hat das direkten Einfluss auf die Versorgungssicherheit von Bürgern und Unternehmen“, unterstreicht Árpád Kovács, SAP Security Architekt bei den SWM. Die SAP-Landschaft ist also Teil der kritischen Infrastruktur der Stadt und deshalb weit mehr als ein betriebswirtschaftliches System.
NIS2 in Deutschland
NIS2 hebt Cybersicherheit von der technischen Aufgabe zur Führungsaufgabe. Die EU-Richtlinie, die in Deutschland zum Dezember 2025 in Kraft getreten ist (NIS2UmsuCG), verpflichtet Betreiber kritischer Infrastrukturen sowie besonders wichtige oder wichtige Einrichtungen, Cyberrisiken systematisch zu steuern und erhebliche Sicherheitsvorfälle innerhalb von 24 Stunden dem BSI zu melden. Die Verantwortung dafür trägt die Geschäftsleitung persönlich, inklusive Schulungspflicht und Haftung.
Damit stehen die Stadtwerke im Zentrum der NIS2-Regulierung, die Betreiber Kritischer Infrastrukturen (KRITIS) verpflichtet, sich beim Bundesamt für Sicherheit in der Informationstechnik (BSI) zu registrieren, Verantwortlichkeiten verbindlich zu regeln, Risiken systematisch zu managen und Sicherheitsvorfälle dem BSI fristgerecht zu melden. Viele Unternehmen scheitern allerdings schon an der formal einfachsten dieser Pflichten: „Nach Schätzungen des BSI haben sich bislang erst rund 60 Prozent der Betroffenen registriert“, berichtet Matthias Nitschke, Teamlead SAP Security and Authorizations bei itesys.
Hinzu kommt: SAP wird bei der Sicherheitsbetrachtung häufig ausgeklammert. „SAP mag zwar im Gesetz nicht explizit erwähnt sein, gehört aber zweifelsohne zur IT-Landschaft“, so Nitschke. Zumal NIS2 unter dem Stichwort „Lieferkette“ Schnittstellen zu Lieferanten und Partnern ausdrücklich adressiert. Jedes Unternehmen müsse sich deshalb fragen, wie lange es ohne funktionierendes SAP-System überleben kann, rät der itesys-Experte.
Zwei SAP-Welten, ein Projektteam
Bei den Stadtwerken München stellt sich diese Frage ausgerechnet in einer Phase, in der die gesamte SAP-Landschaft umgebaut wird. Denn mit dem Programm MARS stemmen die SWM derzeit die größte SAP-Transformation ihrer Geschichte. Schritt für Schritt modernisiert der Versorger seine SAP-Landschaft in Richtung SAP S/4HANA for Utilities, ergänzt um Cloud-Lösungen und die SAP Business Technology Platform (BTP). Bereiche wie Finanzen, Einkauf und Logistik werden aktuell überführt, für weitere Systeme laufen Ausschreibungen.
Arpad Kovács | Foto: SWM
Damit hat die Security eine doppelte Last zu schultern: Während die neue S/4HANA-Welt entsteht, muss die bestehende ECC-Welt weiter abgesichert werden, und beide verlangen unterschiedliche Maßnahmen. Hinzu kommt das Tempo der Technologie. Neue BTP-Services mit eigenen Security-Features, KI-Anwendungen und Cloud-Lösungen entwickeln sich – so Kovács’ Erfahrung – schneller, als Sicherheitskonzepte fortgeschrieben werden können.
„Die meisten Herausforderungen hatten wir allerdings mit den knappen Ressourcen“, räumt der Security Architect ein. Denn Sicherheit, Transformationsprojekte und der laufende Betrieb werden bei den Münchner Stadtwerken von einem einzigen Team betreut. Kurzerhand machte man aus diesem Konflikt eine Tugend: „Wir verfolgen Security nicht gegen die Transformation, sondern als Teil der Transformation“, sagt Kovács.
Security by Design in jeder Projektwelle
Bedeutet: SAP-Security ist bei den Stadtwerken München von der Ausschreibung bis zum Betrieb fester Bestandteil des Projektmanagements. Jede Transformationswelle durchläuft denselben Zyklus aus Schutzbedarfsfeststellung und Risikoanalyse, Konzept, Umsetzung und Zielarchitektur. Am Anfang steht dabei stets die Frage, wo die größten Gefahren drohen. „Das kann die IT nicht allein beantworten“, betont Nitschke, der das SAP-Security-Projekt der SWM von Beginn an begleitet hat. „Die Risikomatrix entsteht gemeinsam mit den Fachbereichen.“
Bei der Bearbeitung der Risiken geht das Projektteam pragmatisch vor: Hochkritische Themen werden umgehend angegangen. Die Transformation bietet dafür einen günstigen Zeitpunkt: „Werden Risiken im Zuge der Umstellung behoben, laufen die Änderungen durch die regulären Tests. Eigene Testzyklen sind nicht nötig“, betont Nitschke. „So wird die Transformation zur Gelegenheit für einen hohen Sicherheitssprung.“
SAP-Sicherheitskonzept: Zielbild mit sechs Handlungsfeldern
Den verbindlichen Rahmen für alle Maßnahmen bildet das gemeinsam entwickelte SAP-Sicherheitskonzept. Es orientiert sich am BSI IT-Grundschutz und an der SAP Security Baseline, ist in das Informationssicherheitsmanagementsystem (ISMS) eingebunden und dokumentiert, welche Risiken akzeptiert, reduziert oder noch zu bearbeiten sind.
Daraus leiten sich sechs Handlungsfelder ab: Patch- und Schwachstellenmanagement, Berechtigungen, Systemhärtung, Schnittstellen, Custom Code und kontinuierliches Monitoring. Die Maßnahmen münden in ein Zielbild aus vier Ebenen, nämlich Governance, Detection & Response, Identitäten & Zugriffe sowie die technische Plattform. „Unsere Anwender unterscheiden nicht zwischen dem neuen SAP-System oder der BTP. Deshalb dürfen wir auch keine isolierten Sicherheitslösungen aufbauen“, erklärt Kovács. Security-Kennzahlen fließen ins Reporting an die Geschäftsleitung.
Abgeschlossen ist das Vorhaben nicht, erste Ergebnisse sind dennoch schon jetzt greifbar: Security ist in den MARS-Projekten verankert, Risiken werden in gemeinsamen Workshops mit den Fachbereichen bewertet, technische Risiken in ihre geschäftlichen Folgen übersetzt. Ein entscheidender Mehrwert, findet Kovács: „Das Management interessiert sich nicht für technische Maßnahmen, sondern für die Auswirkungen auf die Geschäftsprozesse und auf das Unternehmen.“ Offen ist dagegen, wie Notfall-User-Einsätze künftig abgewickelt werden. Bislang nutzen die SWM dafür ein selbst entwickeltes Werkzeug, eine bessere Lösung ist bereits in Arbeit.
Lehren für andere SAP-Anwender
Stefan Nitschke | Foto: itessys
Was sich aus dem Projekt der SWM lernen lässt? „Zuallererst, dass Security in die Ausschreibung oder spätestens in die Explore-Phase gehört“, sind sich Nitschke und Kovács einig. Security by Design sei langfristig deutlich günstiger und erfolgreicher als nachträgliche Korrekturen. Außerdem empfehlen die Experten, keine Silos zu bauen, sondern S/4HANA, SAP BTP und Schnittstellen gemeinsam mit den ISMS-Vorgaben zu betrachten.
Bei Werkzeugen raten Kovács und Nitschke zu Realismus. Aktuell nutzten die Stadtwerke München das kostenfreie Security-Dashboard in SAP Cloud ALM für einen ersten Überblick und SAP Enterprise Threat Detection für das Monitoring. Ohne Prozesse, Runbooks und eine Anbindung an die Meldekette der IT-Security bleibe jedoch jedes Werkzeug wirkungslos. „Ein Tool löst keine Probleme um das Tool herum“, warnt Nitschke. Er empfiehlt deshalb Priorisierung: Unabhängig vom eigesetztem SAP SIEM Tool wie Security Bridge, ETD, itesys SIEM solle man mit den zehn wichtigsten Patterns beginnen, sie sauber tunen und dann schrittweise erweitern.
Entscheidend sei zudem, dass erkannte Bedrohungen nicht nur umgehend gemeldet, sondern auch zeitnah bewertet und bearbeitet werden – entweder durch ein eigenes Team, wie bei den Stadtwerken München, oder durch ein externes Security Operations Center (SOC) als Managed Service.
Anzeige
Weiterführende Informationen
Sie möchten tiefer ins Thema einsteigen? Auf der 25. IT-OnlineKonferenz im September 2026 boten Matthias Nitschke und Árpád Kovács einen ausführlichen Blick hinter die Kulissen des SAP-Security-Projekts der Stadtwerke München. Die Aufzeichnung steht ab sofort zur Verfügung.
Ergänzend bietet itesys einen kostenlosen NIS2-Selbstcheck für SAP-Landschaften zum Download an. Damit können Unternehmen prüfen, wie gut sie die regulatorischen Anforderungen in ihren SAP-Systemen berücksichtigen, mögliche Lücken erkennen und notwendige Maßnahmen ableiten.
Wie kann die S/4HANA-Migration im öffentlichen Sektor gelingen? Die Berliner Bäder Betriebe (BBB) haben darauf eine Antwort. Europas größter kommunaler Bäderbetrieb schaffte per Greenfield-Migration den Sprung in eine zukunftsfähige Finanzwelt.…