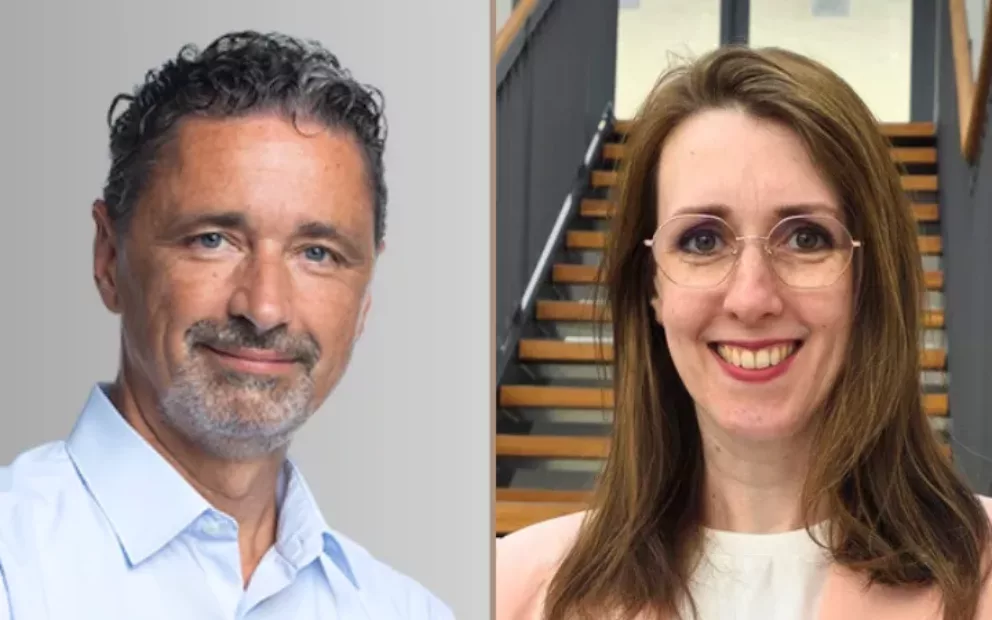
Wir befragten den SAP Security Experten Dr. Markus Schumacher, CEO von Virtual Forge, zu Sicherheitsrisiken und Präventionsmaßnahmen zur Absicherung von SAP-Umgebungen. Lesen Sie auch, was er SAP-Anwendern und IT-Leitern empfiehlt.
Herr Dr. Schumacher, IT-Sicherheit ist eines der Trendthemen. Wir nehmen in den Unternehmen auch ein wachsendes Bewusstsein zur SAP-Sicherheit wahr. Welche Sicherheitsrisiken und unterschiedlichen Facetten gilt es dabei zu beachten?
 Wenn SAP-Systeme betrachtet werden, geht es ganz schnell um essentielle Unternehmenswerte, wie Kundendaten, Mitarbeiterdaten, aber auch geistiges Eigentum. Daher ist ein ganzheitlicher Ansatz sehr wichtig.
Durch Edward Snowden ist der Öffentlichkeit deutlich geworden, was schon lange an der Tagesordnung ist: im Bereich der Wirtschaftsspionage ist der Diebstahl von geistigem Eigentum ein Riesenthema, ganz besonders bei Hi-Tech-Unternehmen. Da die Produktionssteuerung oft auf SAP basiert, können die entsprechenden Systeme ein lukratives Angriffsziel sein.
Zusätzlich gibt es vielfältige Compliance-Anforderungen: je nach Branche gelten für die regulierten Unternehmen gesetzliche oder de-facto Standards, die eingehalten werden müssen. Durch teilweise empfindliche Strafen, die eine Nicht-Einhaltung dieser Standards nach sich zieht, ist die Sicherheit der SAP-Landschaft bei IT-Audits durch Wirtschaftsprüfer oder interne Prüfungen stärker im Fokus.
Die Vollständigkeit eines Schutzkonzeptes ist sehr wichtig. Traditionell fokussieren Maßnahmen auf Bereiche wie das SAP Rollen- und Berechtigungskonzept, die Schnittstellen oder das Identity Management. Dabei werden oft Sicherheitslücken im Custom Coding oder in der SAP-Konfiguration übersehen.
Nehmen denn die Angriffe auf das geistige Eigentum von Unternehmen nach Ihren Beobachtungen zu, wie hoch schätzen Sie die Dunkelziffer und wie kann man als Verantwortlicher den Schutz der SAP-Landschaft verbessern?
Öffentlich dokumentierte Vorfälle gibt es nicht viele, denn keiner gibt wirklich gerne zu, dass kritische Unternehmensdaten manipuliert oder gestohlen wurden. Dennoch gibt es solche Fälle und die Dunkelziffer ist sehr hoch. Wir werden immer wieder zu konkreten Situationen hinzugezogen, in denen ein Missbrauch stattgefunden hat oder zumindest möglich war.
Die Sicherheit von SAP-Landschaften lässt sich erhöhen, wenn man typische Schwachstellen behebt, die wir in nahezu bei jedem Unternehmen vorfinden. Dazu gehört, bekannte Schwachstellen im Standard schnell zu schließen, weil sie nach ihrer Veröffentlichung natürlich auch potenziellen Angreifern bekannt sind. Ferner müssen Eigenentwicklungen und Add-on Produkte kritisch geprüft werden, denn die meisten erfolgreichen Angriffe erfolgen nach wie vor über Sicherheitslücken in den Anwendungen. Auch gilt es, unsichere Standardeinstellungen zu vermeiden und Konfiguration der SAP-Landschaft nach Best-Practice-Methoden vorzunehmen.
Die Komplexität von SAP-Umgebungen ist bei vielen Unternehmen hoch bis sehr hoch. Wie kann man da als Verantwortlicher überhaupt die Übersicht behalten?
Aufgrund der Komplexität von SAP-Landschaften, sind manuelle Verfahren zwangsläufig zum Scheitern verurteilt. Aus meiner Sicht geht das nur automatisiert. Wir haben festgestellt, dass sich die Komplexität reduzieren und gleichzeitig die Sicherheit erhöhen lässt, in dem zum Beispiel nicht mehr genutzte Programme stillgelegt oder Inkonsistenzen beseitigt werden. Das gilt auch für die Programme von Drittanbietern, wenn diese beispielsweise Transaktionen ohne Berechtigungsprüfung aufweisen.
Bei unserem Business Code Quality Benchmark haben wir herausgefunden, dass SAP-Kunden mit Eigenentwicklungen durchschnittlich einen Umfang von 2 Millionen Codezeilen aufweisen. Wenn wir diesen gesamten Code mit unserem CodeProfiler scannen, finden wir im Schnitt 2.000 kritische Lücken.
Viele dieser Sicherheitslücken lassen sich sogar automatisiert beheben. Wichtig ist dann aber, die Sicherheitschecks regelmäßig durchzuführen, was bei automatisierten Verfahren leichter und mit weniger Aufwand möglich ist.
Wie kann man denn die Sicherheit von SAP Add-ons, externen Entwicklungen und Produkten von Drittanbietern bewerten?
Hier sollte man zum Beispiel die Einhaltung von Vorgaben prüfen, die bekannte Sicherheitsschwachstellen verhindern. Der DSAG Best Practice Leitfaden für SAP ABAP Entwicklung ist eine gute Ausgangsbasis dafür. Mit unseren Produkten können Sie als Verantwortlicher die Einhaltung dieser DSAG-Vorgaben automatisiert prüfen.
Beim Einsatz von Drittprodukten tragen wir diesen Anforderungen Rechnung, in dem wir eine Add-on Sicherheitszertifizierung mit BIZEC APP/11-Konformität anbieten. Damit sind Sie als SAP-Verantwortlicher auf der sicheren Seite. Denn unsere Zertifizierung weist nach, dass kritische Themen adressiert und begründete Abweichungen dokumentiert worden sind.
Compliance nannten Sie als weitere Facette zur SAP-Sicherheit. Einige Branchen und Unternehmen sind zur Einhaltung von Richtlinien zur IT-Sicherheit gesetzlich verpflichtet. Wie stellen die börsennotierten oder regulierten Unternehmen das sicher?
Im Rahmen von Jahresabschlussprüfungen werden vielfältige IT-Fragestellungen geprüft und die muss man als Verantwortlicher kennen. Beispielsweise werden bei jeder IT-Prüfung der Zugriff auf Daten und Programme, Programmentwicklungen, die Prozesse bei Programmänderungen und auch im IT-Betrieb geprüft. Die betroffenen Unternehmen legen ihre Anforderungen an das „Corporate Compliance“ fest und stellen dann die Nachweisbarkeit sicher. Da die Ressourcen in den Unternehmen begrenzt sind, funktioniert das in Normalfall ebenfalls nur automatisiert.
Herr Dr. Schumacher, können Sie IT-Leitern oder Sicherheitsverantwortlichen zusammenfassend drei Empfehlungen geben, wie sie die SAP-Sicherheit in ihren Unternehmen erhöhen können?
Unser Paradigma lautet “Safeguard” und “Clean-Up”. In diese Richtung geht daher auch meine erste Empfehlung, nämliche eine ganzheitliche automatisierte Analyse durchzuführen und die gefundenen Sicherheitslücken so weit wie möglich automatisiert zu schließen.
Zweitens empfehle ich eine Reduzierung der Komplexität vorzunehmen und einen priorisierten Maßnahmenkatalog für die Behebung vorhandener Sicherheitslücken zu erstellen, damit die Sicherheit kontinuierlich zunimmt und langfristig verbessert wird.
Schließlich ist eine regelmäßige Kontrolle durch systematisches Reporting notwendig, damit das einmal erreichte Sicherheitsniveau nicht wieder sinkt.
Vielen Dank für das Gespräch.
Die Fragen stellte Helge Sanden, Chefredakteur des IT-Onlinemagazins.
Weiterführende Informationen:
SAP Innovationen erfordern Sicherheit | Sicherheit ermöglicht Innovation
18.06. Virtual Forge Infotag in Stuttgart
25.06. Virtual Forge Infotag in Hannover
Weitere Informationen und kostenlose Anmeldemöglichkeit