Zum April-Patch-Day hat SAP 22 neue und aktualisierte Sicherheitshinweise veröffentlicht. Darunter befindet sich ein HotNews-Hinweis sowie zwei High-Priority-Notes. Damit fällt das Volumen zwar überschaubar aus, die Dringlichkeit einzelner Patches ist gleichwohl hoch.
HotNews: SQL-Injection in SAP BPC und SAP BW

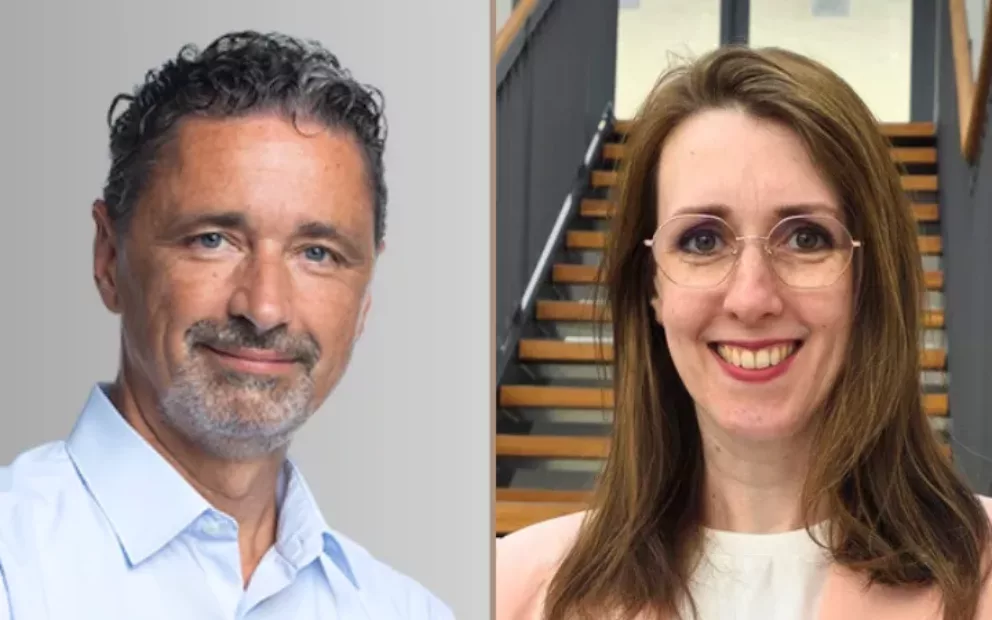
Nadine Rahmann, Foto: Onapsis
Im Mittelpunkt des Patch Days im April: SAP Security Note #3719353 (CVSS 9.9). Der Sicherheitshinweis schließt eine von den Onapsis Research Labs (ORL) identifizierte und gemeldete SQL-Injection-Schwachstelle in SAP Business Planning and Consolidation (BPC) und SAP Business Warehouse (BW). Das angreifbare ABAP-Programm ermöglicht Benutzern mit geringen Berechtigungen, eine Datei mit beliebigen SQL-Anweisungen hochzuladen. Anschließend werden diese direkt ausgeführt.
„Die SQL-Injection-Schwachstelle erfordert sofortiges Patchen“, sagt Nadine Rahman, VP, Head of Go To Market Global bei Onapsis. Denn die Kombination aus niedrigen Einstiegshürden (geringe Berechtigungen) und vollständiger Datenbankzugriffsmöglichkeit macht #3719353 zu einem der kritischsten SAP-Sicherheitslücken der vergangenen Monate.
SAP Security Note #3719353 behebt die Schwachstelle, indem sämtlicher ausführbarer Code innerhalb des betroffenen Programms deaktiviert wird. Als temporäre Übergangslösung empfiehlt SAP, das Berechtigungsobjekt S_GUI mit der Aktivität 60 (Upload) aus Benutzerkonten zu entfernen. Da diese Übergangslösung zu Auswirkungen für die betroffenen Benutzer in anderen Anwendungen führen kann, empfiehlt sich ein zeitnahes Einspielen des Patches.

Sicherheitshinweise mit hoher Priorität
Neben der Hochrisiko-Schwachstelle enthält das April-Patchday-Paket zwei weitere sicherheitsrelevante Updates mit hohem CVSS:
- #3678282 (CVSS 7.5) SAP BusinessObjects BI Platform
Die ursprünglich bereits im Februar veröffentlichte Note adressiert eine Denial-of-Service-Schwachstelle in der SAP BusinessObjects BI Platform. Das April-Update enthält lediglich eine redaktionelle Korrektur im Hinweistext.
- #3731908 (CVSS 7.1) SAP ERP / SAP S/4HANA
Der Sicherheitshinweis betrifft SAP ERP sowie SAP S/4HANA in der Private Cloud und On-Premise. Eine fehlende Autorisierungsprüfung erlaubt authentifizierten Angreifern, ohne entsprechende Berechtigung ein beliebiges achtstelliges ausführbares ABAP-Programm zu überschreiben. Laut SAP sind primär Verfügbarkeit und — begrenzt — die Integrität des betroffenen Programms betroffen; die Vertraulichkeit bleibt unberührt.
„Der aktuelle SAP Patch Day unterstreicht einmal mehr, wie entscheidend spezialisierte Sicherheitsforschung für den Schutz von ERP-Systemen ist“, sagt Nadine Rahman. „Unternehmen sind daher gut beraten, Sicherheitshinweise konsequent ernst zu nehmen, Patches klar zu priorisieren und zeitnah umzusetzen.“
Wenn Sie zu diesem und weiteren Themen aus der SAP-Community informiert bleiben möchten, abonnieren Sie jetzt den IT-Onlinemagazin Newsletter.