Durch die Veränderungen in den SAP-Landschaften, beispielsweise durch den Umstieg auf SAP HANA und S/4HANA, die Einführung von SAP Fiori oder zusätzliche Schnittstellen mit SAP-, Non-SAP- und Cloud-Lösungen, ergeben sich zusätzliche Anforderungen an die SAP-Sicherheit.
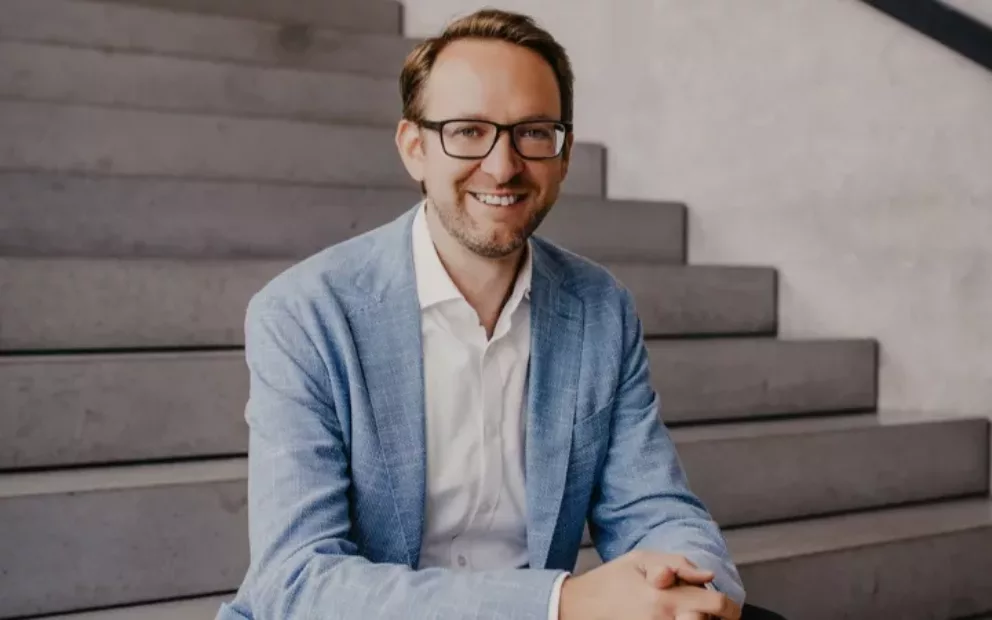
Wir fragten Jennifer Schmider, Manager SAP HANA Services bei Xiting, wo die größten Änderungen bei der Absicherung von SAP-Systemen liegen, worauf man achten sollte und welche Empfehlungen gegeben werden können.
Frau Schmider, welche Veränderungen finden in den SAP-Systemen aktuell statt?
 Jennifer Schmider: Die zunehmende Digitalisierung und die damit verbundene Vernetzung von Personen, Services und Produkten haben einen massiven Einfluss auf Kunden und ihre Geschäftsprozesse. Die bisherigen Geschäftsmodelle und -prozesse müssen überdacht und immer schneller an die aktuellen Bedürfnisse angepasst werden.
Mit SAP S/4HANA steht den Kunden eine sehr flexible Business-Suite zur Verfügung, die den heutigen Markt- und Kundenanforderungen gerecht werden kann. Der Kunde kann entscheiden, ob er seine Geschäftsprozesse komplett oder nur teilweise in die Cloud verlagert oder firmenintern betreibt (On-Premises).
Welche Auswirkungen hat das auf die SAP-Security?
Die sich stetig ändernden Anforderungen aus den Fachbereichen sorgen für eine Dynamik im System und erfordern einen kontinuierlichen Abgleich bzw. Überprüfung des implementierten Berechtigungskonzepts mit den aktuellen Compliance-Vorgaben.
Wie kann man SAP Fiori Apps absichern?
Für die SAP Fiori Apps braucht es auch ein Berechtigungskonzept, das für die einzelnen Benutzer und Benutzergruppen die Zugriffe auf die Daten regelt.
Die Implementierung sollte auch auf Basis von Funktionsrollen erfolgen, d.h. eine Funktionsrolle umfasst alle SAP Fiori Apps, die zur Ausführung der zugrundeliegenden Tätigkeiten erforderlich sind. Diese Berechtigungsrollen beinhalten die SAP Fiori Kataloge, Gruppen, ODATA Services, Transaktionen und Web-Dynpro-Applikationen.
Worauf ist bei einem HANA-Umstieg zu achten?
Die Migration auf SAP S/4HANA erfordert häufig eine Optimierung oder eine Neugestaltung des aktuellen Rollenkonzepts. Kunden sollten vor einer Migration auf S/4HANA unbedingt ihr aktuell implementiertes Berechtigungskonzept prüfen und sich frühzeitig mit der aktuellen SAP Simplification List vertraut machen, um die wesentlichen Änderungen an ihren Rollen und Berechtigungen zu ermitteln.
Der Umstieg auf S/4HANA bietet den Kunden aber auch die Chance, die bisherigen Geschäftsprozesse zu vereinfachen und Eigenentwicklungen zu reduzieren.
Kommen weitere Anforderungen hinzu, wenn ich S/4HANA nutzen möchte?
Der Kunde muss seine zukünftige Systemlandschaft definieren, d.h. welche Produktvariante von S/4HANA (Public Cloud, Cloud mit Private Option, On-Premises) kann seine Geschäftsmodelle und Anforderungen am besten abdecken. Häufig ist es eine Variante aus On-Premises- und Cloud-Produkten (sogenannte Hybrid-Szenarien).
Die SAP bietet hierfür den SAP Transformation Navigator an, der individuelle Produktempfehlungen bzw. die Zielarchitektur inkl. Roadmaps und Übergangsservices für den Kunden ermittelt.
In hybriden Landschaften gibt es viele beteiligte Systeme, was muss ich beispielsweise bei der Absicherung von RFC-Schnittstellen beachten?
RFC-Schnittstellen sind von zentraler Bedeutung in SAP Systemlandschaften, um Daten untereinander austauschen zu können.
Bei vielen Kunden besteht aber starker Handlungsbedarf in Bezug auf die Sicherheit ihrer RFC-Schnittstellen, da diese in der Regel technisch unzureichend abgesichert sind und keine wirksamen Zugriffsbeschränkungen bei der Verwendung existieren.
Durch verschiedene Maßnahmen, wie z.B. die restriktive Vergabe von RFC-Berechtigungen für Systembenutzer, das Löschen von nicht mehr benötigten RFC-Verbindungen oder auch der exakt definierte Zugriff bei Trusted-Verbindungen – welcher Benutzer darf in welchem Zielsystem welche Funktionsaufrufe ohne Passwortangabe durchführen –, kann das Gefahrenpotential von Missbrauch minimieren.
Was wird für Sie in den kommenden 12 Monaten das dominierende Thema in der SAP-Community?
Die SAP-Community wird allen voran die Migration von ECC Systemen nach S/4HANA On-Premises oder Cloud beschäftigen. Dieses Thema, u.a. mit direktem Projektbezug, wird auch wichtiger Bestandteil beim jährlichen Treffen der SAP Security Group im Mai sein. Aktuelle Themen & Trends rund um das Thema SAP Security werden dort umfassend vorgestellt und diskutiert.
Vielen Dank für das Gespräch.
Die Fragen stellte Helge Sanden, Chefredakteur des IT-Onlinemagazins.